
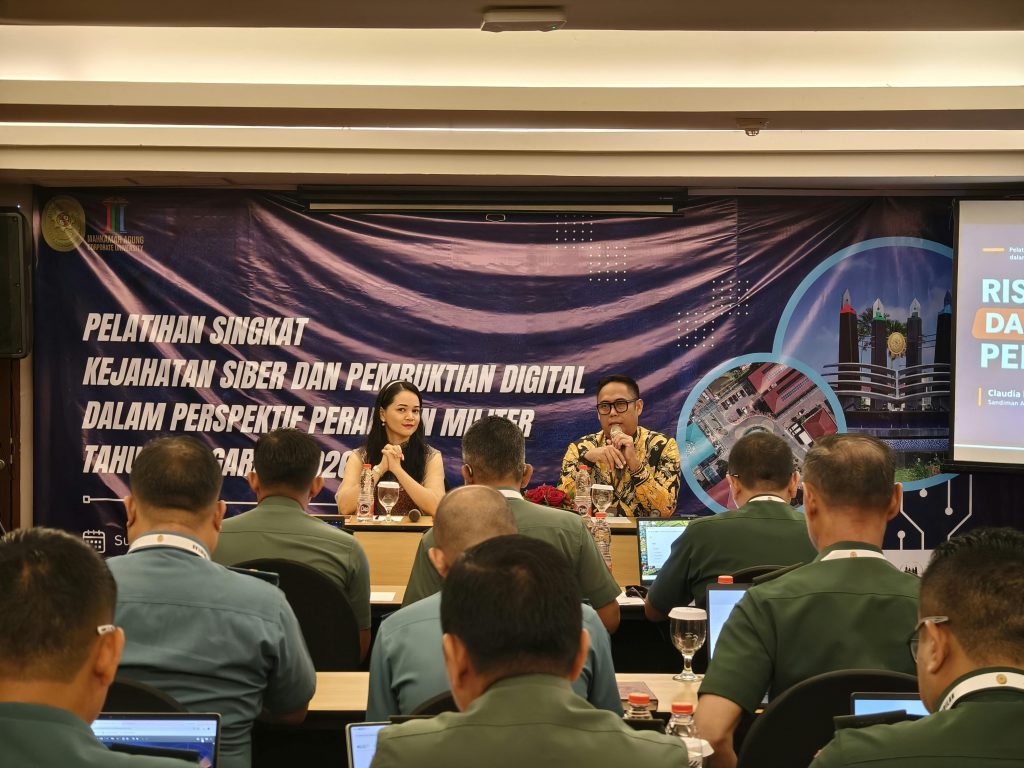
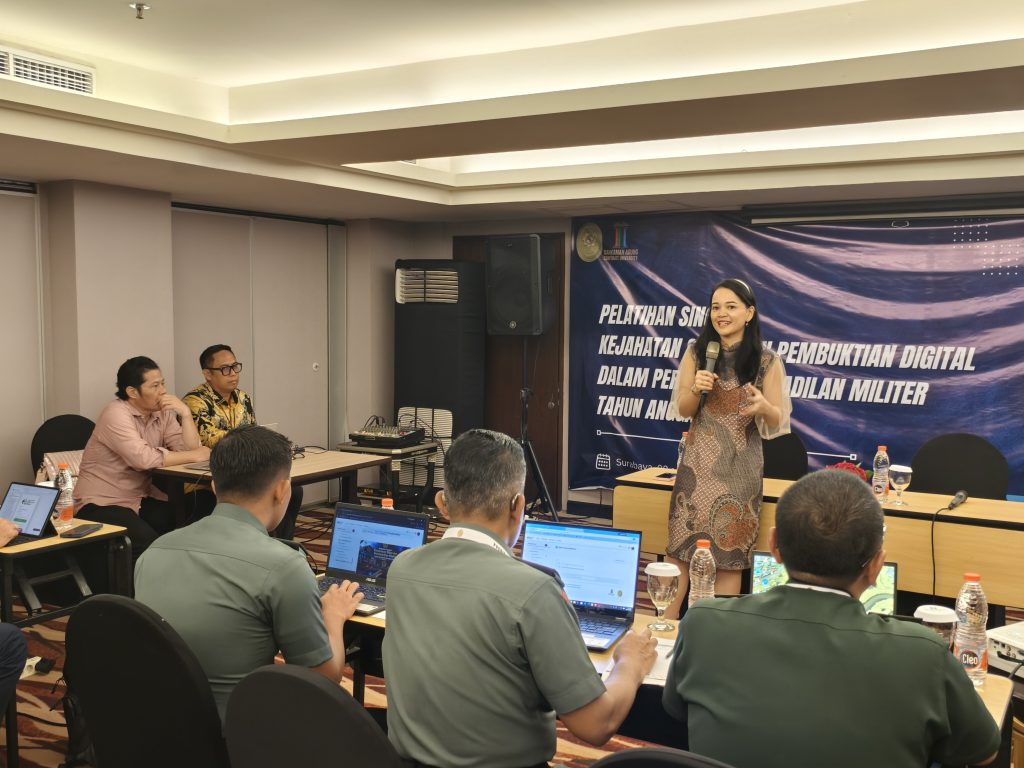
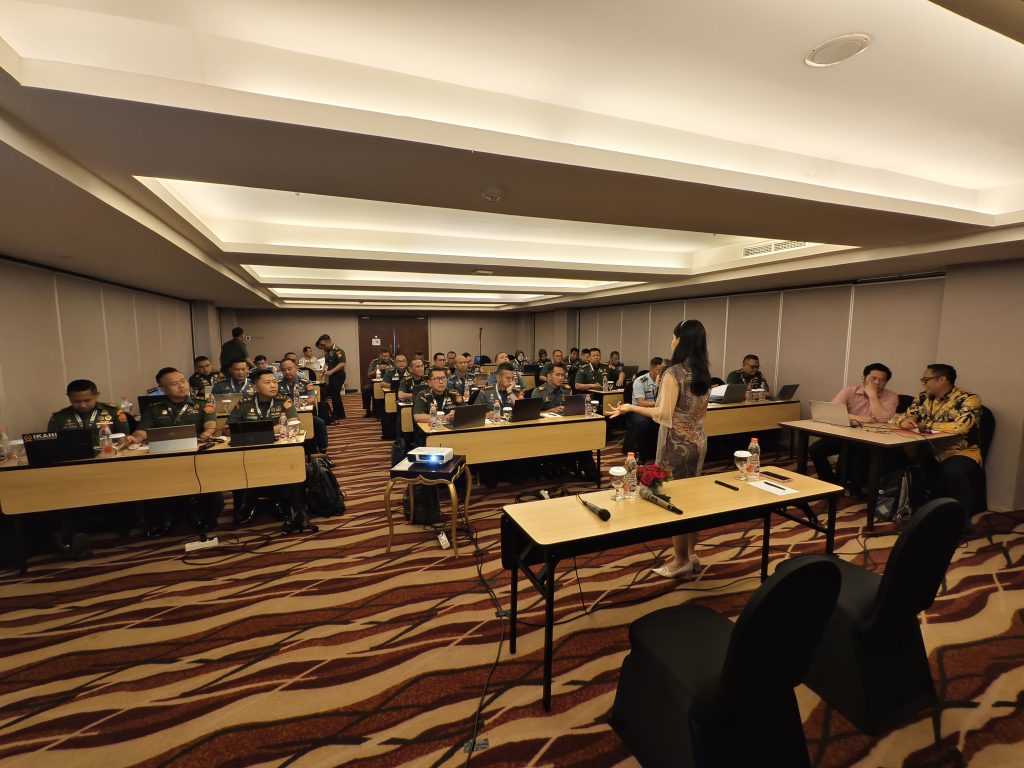
Transformasi digital telah mengubah cara lembaga peradilan menjalankan tugas dan memberikan pelayanan kepada masyarakat. Pengelolaan perkara, penyampaian dokumen, administrasi persidangan, hingga publikasi putusan kini semakin bergantung pada sistem elektronik. Perubahan tersebut tentu membawa manfaat, terutama dalam hal kecepatan, efisiensi, transparansi, dan kemudahan akses terhadap layanan peradilan. Namun, di balik berbagai kemudahan itu terdapat konsekuensi yang harus diperhitungkan secara serius, yakni meningkatnya risiko terhadap keamanan sistem dan informasi yang dikelola lembaga peradilan. Persoalan inilah yang menjadi salah satu perhatian dalam Pelatihan Singkat Kejahatan Siber dan Pembuktian Digital dalam Perspektif Peradilan Militer yang diselenggarakan pada Rabu, 11 November 2026, di Hotel Wyndham Surabaya. Kegiatan ini menghadirkan Claudia Dwi Amanda, S.S.T., M.Han., Direktur National Security Operation Center Badan Siber dan Sandi Negara (BSSN), sebagai narasumber dengan materi Risiko Siber dalam Sistem Peradilan.
Materi yang disampaikan memiliki relevansi langsung dengan kondisi peradilan saat ini. Sistem peradilan tidak lagi bekerja dalam ruang administrasi yang berdiri sendiri. Berbagai aplikasi, jaringan, pusat penyimpanan data, perangkat pengguna, serta layanan pihak ketiga telah membentuk suatu ekosistem digital yang saling terhubung. Dalam lingkungan peradilan, ekosistem tersebut mencakup antara lain e-Court, e-Litigation, Sistem Informasi Penelusuran Perkara (SIPP), Direktori Putusan, e-Berpadu, layanan PTSP, dan sistem pengawasan. Pada lingkungan peradilan militer, alur penyidikan, penyerahan perkara, penuntutan, pemeriksaan di persidangan, hingga pelaksanaan putusan juga menghasilkan dan menggunakan data elektronik. Artinya, gangguan pada satu bagian dapat menimbulkan dampak berantai terhadap bagian lainnya. Oleh karena itu, keamanan siber tidak cukup dipahami sebagai urusan teknis petugas teknologi informasi, melainkan harus menjadi tanggung jawab bersama seluruh unsur yang bekerja dalam sistem peradilan.
Risiko siber dapat berasal dari berbagai sumber, baik eksternal maupun internal. Serangan dari luar dapat dilakukan melalui surat elektronik palsu, tautan berbahaya, pencurian identitas, perangkat lunak jahat, pengambilalihan akun, maupun serangan terhadap jaringan dan aplikasi. Akan tetapi, ancaman tidak selalu datang dari pihak yang berusaha menerobos sistem. Kelalaian pengguna, penyalahgunaan kewenangan, penggunaan kata sandi yang lemah, serta pemberian akses yang tidak sesuai kebutuhan juga dapat membuka jalan terjadinya insiden. Bahkan, kebocoran informasi dapat berlangsung tanpa disadari oleh orang yang melakukannya. Dalam konteks ini, ancaman orang dalam patut mendapat perhatian karena seseorang yang memiliki akses sah terhadap sistem berpotensi menyalahgunakan kewenangannya atau melakukan kesalahan yang berdampak luas. Dengan demikian, pertahanan siber tidak cukup hanya dibangun melalui perangkat keamanan, tetapi harus disertai kedisiplinan, pengawasan, dan kesadaran setiap pengguna.
Salah satu hal mendasar dalam materi tersebut adalah pemahaman mengenai tiga prinsip keamanan informasi, yaitu kerahasiaan (confidentiality), keutuhan (integrity), dan ketersediaan (availability). Ketiganya merupakan satu kesatuan yang tidak dapat dipisahkan. Kerahasiaan memastikan informasi hanya dapat diakses oleh pihak yang berwenang; keutuhan menjamin data tetap akurat dan tidak diubah tanpa hak; sedangkan ketersediaan memastikan informasi dan sistem dapat digunakan ketika diperlukan. Dalam pekerjaan peradilan, ketiga prinsip ini memiliki konsekuensi yang nyata. Dokumen perkara yang bocor dapat merugikan hak para pihak, data yang berubah dapat mengganggu ketepatan administrasi dan pemeriksaan, sementara sistem yang tidak dapat diakses berpotensi menghambat pelayanan serta proses persidangan. Karena itu, keberhasilan transformasi digital tidak semestinya hanya diukur dari banyaknya aplikasi yang digunakan, tetapi juga dari kemampuan lembaga menjaga keamanan dan keandalan seluruh sistem tersebut.
Persoalan keamanan informasi menjadi semakin penting ketika dikaitkan dengan perlindungan data pribadi. Berkas perkara pada dasarnya tidak hanya memuat uraian peristiwa hukum, tetapi juga dapat berisi identitas, alamat, informasi keluarga, kondisi kesehatan, data keuangan, dan informasi lain yang memerlukan perlindungan. Tidak setiap data yang dapat dibuka oleh aparatur berarti boleh diakses, digunakan, atau disebarluaskan tanpa batas. Kewenangan mengakses harus didasarkan pada tugas dan kebutuhan yang sah, bukan semata-mata kedudukan atau pangkat. Prinsip pembatasan akses, pengelolaan data sejak diperoleh hingga dimusnahkan, serta kehati-hatian dalam penyampaian informasi harus menjadi bagian dari kebiasaan kerja. Transparansi peradilan tetap merupakan prinsip penting, tetapi keterbukaan putusan tidak berarti membuka seluruh kehidupan pribadi pihak-pihak yang terlibat dalam perkara. Di sinilah diperlukan keseimbangan antara keterbukaan informasi publik, perlindungan data pribadi, dan kepentingan penegakan hukum.
Bagi lingkungan peradilan militer, perhatian terhadap risiko siber memiliki dimensi tambahan karena sebagian informasi yang dikelola dapat berkaitan dengan kedinasan, identitas prajurit, penugasan, maupun kepentingan pertahanan dan keamanan negara. Penggunaan perangkat pribadi untuk menyimpan dokumen kedinasan, pengiriman informasi melalui saluran yang tidak terlindungi, atau publikasi aktivitas satuan tanpa mempertimbangkan tingkat kerahasiaannya dapat menimbulkan risiko yang tidak sederhana. Oleh sebab itu, penguatan keamanan siber harus berjalan seiring dengan disiplin keprajuritan dan kepatuhan terhadap ketentuan hukum yang berlaku. Setiap aparatur perlu memahami bahwa keamanan bukan hanya ditentukan oleh kemampuan sistem, melainkan juga oleh perilaku orang yang menggunakannya. Pengendalian hak akses sesuai tugas, pencatatan aktivitas melalui log, pencadangan data, pembaruan sistem, serta prosedur pelaporan dan penanganan insiden merupakan langkah yang harus dibangun secara konsisten. Apabila terjadi kebocoran data pribadi, kewajiban penanganannya juga harus memperhatikan ketentuan hukum, termasuk tenggat pemberitahuan sebagaimana diatur dalam peraturan pelindungan data pribadi.
Pelatihan ini pada akhirnya diharapkan tidak berhenti sebagai kegiatan peningkatan pengetahuan, tetapi menjadi dorongan untuk membangun budaya keamanan informasi di lingkungan peradilan militer. Sebagai fasilitator sekaligus penulis, saya memandang bahwa hakim dan aparatur peradilan tidak dituntut menjadi ahli keamanan siber, tetapi wajib memahami risiko yang dapat memengaruhi pelaksanaan tugas dan tanggung jawabnya. Penguasaan teknologi harus diimbangi dengan kecermatan, sedangkan kemudahan akses harus disertai pengendalian yang dapat dipertanggungjawabkan. Penanganan insiden pun perlu dipersiapkan melalui mekanisme yang jelas, mulai dari pelaporan, pembatasan dampak, pemulihan sistem, hingga evaluasi agar kejadian serupa tidak terulang. Pada akhirnya, kepercayaan masyarakat terhadap lembaga peradilan tidak hanya dibangun melalui putusan yang adil dan pelayanan yang cepat, tetapi juga melalui kemampuan institusi menjaga informasi yang dipercayakan kepadanya. Sebab, pengadilan yang tidak mampu melindungi datanya sendiri akan menghadapi kesulitan untuk meyakinkan publik bahwa seluruh proses peradilannya berlangsung secara aman, berintegritas, dan dapat dipercaya.

Untuk Mendapatkan Berita Terbaru Suara BSDK, Follow Channel WhatsApp: SUARABSDKMARI