
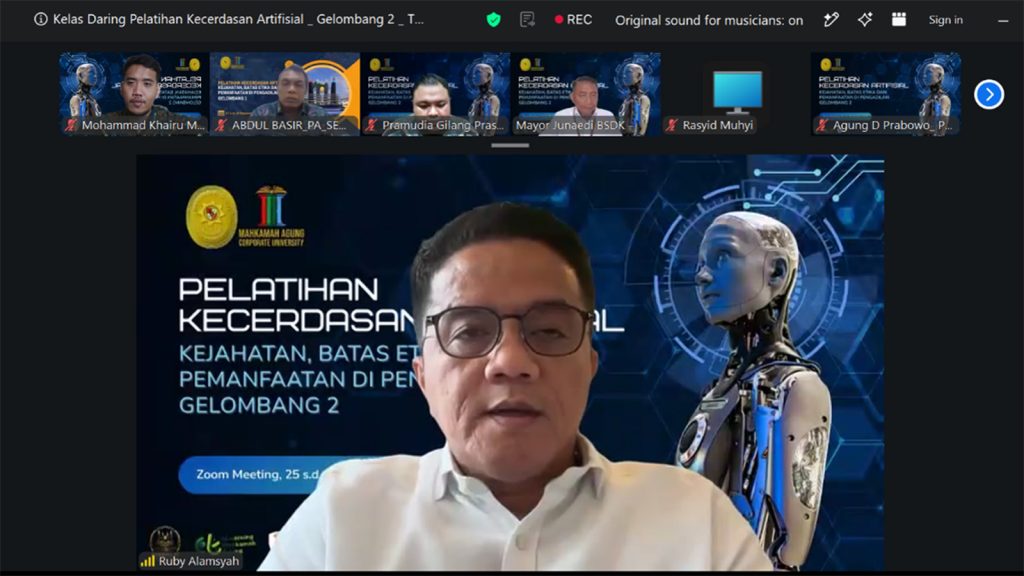
Jakarta – Pada hari keempat Pelatihan Kecerdasan Artifisial yang diselenggarakan oleh Badan Strategi Kebijakan dan Diklat Hukum dan Peradilan Mahkamah Agung RI (BSDK MA RI) melalui Pusdiklat Teknis Peradilan ini, materi yang diusung adalah “Ragam Kejahatan Siber di Ranah Sosial, Ekonomi, Perbankan, dan Personal”. Narasumber pada sesi tersebut adalah Ruby Alamsyah, S.T., M.T.I., Founder, CEO & Chief Digital Forensic Officer PT Digital Forensic Indonesia (DFI). Sesi ini dipandu oleh Hakim Yustisial BSDK MA RI Mayor Laut Ahmad Junaedi, S.H., M.H., sebagai moderator. Pelatihan ini bertujuan membekali hakim dalam memahami karakteristik kejahatan siber, tantangan pembuktian barang bukti elektronik, serta implikasi hukumnya dalam pemeriksaan perkara. Dalam paparannya, Narasumber menjelaskan perbedaan mendasar antara kejahatan konvensional dan kejahatan siber. “Kejahatan konvensional terbatas pada waktu dan lokasi. Sedangkan kejahatan siber bisa terjadi kapan saja, di mana saja, tanpa batas wilayah. Pelaku dan korban dapat berada di negara berbeda,” ujarnya.
Menurut Narasumber, bukti dalam kejahatan siber juga jauh lebih beragam, mulai dari data di ponsel, laptop, flash disk, hingga data GPS. “Semua perangkat yang terhubung ke internet meninggalkan jejak digital berupa alamat IP, log aktivitas, dan metadata. Inilah yang harus dipahami oleh hakim dalam menangani perkara siber,” jelasnya.
Narasumber menyoroti tiga tantangan utama dalam pembuktian kejahatan siber berikut ini : Pertama, Locus delicti yang dapat terjadi di berbagai wilayah sehingga kewenangan mengadili harus diuraikan dengan cermat. Kedua, anonimitas pelaku yang menuntut pembuktian tersendiri mengenai siapa di balik akun digital. Ketiga, penguasaan perangkat sebagai fakta kunci yang harus dibuktikan.
“Tidak bisa serta-merta screenshot dengan nama yang sama dianggap sebagai tersangka. Harus dibuktikan siapa yang menguasai dan menggunakan perangkat tersebut,” tegas Narasumber.
Narasumber kemudian memaparkan evolusi kejahatan siber di Indonesia. Pada tahun 2000-an, Indonesia dikenal sebagai basis carding atau penggandaan kartu kredit. Memasuki era 2010-an, muncul kasus ATM skimming, phishing, dan teknik penipuan yang memanipulasi korban melalui komunikasi yang meyakinkan.
“Pelaku memberi iming-iming atau menakut-nakuti korban sehingga percaya dan menuruti keinginan pelaku. Ujung-ujungnya adalah kerugian finansial,” terang Narasumber.
Di ranah sosial, Narasumber menyebut cyberbullying, cyberstalking, doxing, dan sextortion sebagai modus yang sering terjadi. “Sextortion atau pemerasan seksual berbasis konten digital masih menjadi modus yang sangat simpel namun efektif. Banyak korban perempuan, tetapi tidak sedikit juga laki-laki yang terjerat,” ujarnya.
Di ranah ekonomi dan perbankan, Narasumber mengungkap modus phishing, carding, skimming, hingga serangan langsung terhadap sistem perbankan. Ia mencontohkan kasus SIM swap, di mana pelaku mengambil alih nomor ponsel korban untuk mengakses mobile banking. “Pelaku membawa data pribadi korban ke gerai operator, berpura-pura sebagai korban, dan mengganti kartu SIM. Setelah itu, akun mobile banking korban bisa dibobol,” paparnya.
Narasumber juga menyoroti pemanfaatan cryptocurrency sebagai tujuan akhir pencucian uang. “Rekening penampung di bank biasanya dipindahkan ke crypto karena lebih sulit dilacak dan dapat dikirim ke luar negeri dalam hitungan detik,” ungkapnya.
Narasumber menekankan bahwa kecerdasan artifisial (AI) telah mengubah lanskap kejahatan siber secara signifikan. “Dulu, teknologi deepfake hanya bisa digunakan oleh orang dengan akses superkomputer mahal. Sekarang, dengan biaya 27 dolar per bulan, siapa pun bisa membuat video dan suara palsu yang sangat meyakinkan,” ujarnya.
Narasumber mencontohkan kasus di Hong Kong, di mana seorang karyawan ditipu oleh video meeting direksi yang seluruhnya dihasilkan oleh AI. “Pelaku berhasil meminta transfer 25 juta dolar. Ini nyata dan sudah terjadi,” tegasnya.
Di Indonesia, Narasumber mengaku sering menangani kasus manipulasi foto dan video yang melibatkan pelajar. “Anak SMP dan SMA bisa mengubah foto temannya sehingga seolah-olah terjadi peristiwa yang tidak pernah ada,” ungkapnya.
Narasumber juga memperingatkan tentang AI-assisted scam, di mana agen AI dapat melakukan serangan siber secara otomatis tanpa bantuan manusia. “Beberapa bulan lalu, AI berhasil membobol sebuah startup di Amerika dengan mengoordinasikan serangan secara mandiri. Ini tantangan baru bagi kita semua,” jelasnya.
Narasumber juga mengingatkan bahwa screenshot bukanlah bukti yang otomatis sah. “Banyak tools online yang bisa membuat screenshot transfer bank palsu. Jangan langsung percaya pada tampilan screenshot, melainkan harus diverifikasi terlebih dahulu dari mutasi rekening atau sumber aslinya,” pesannya.
Terkait masa simpan log dan rekaman CCTV, Narasumber menyarankan agar hakim segera mengamankan bukti digital sebelum tertimpa data baru. “Operator seluler menyimpan call data record maksimal enam bulan. CCTV bisa menimpa rekaman lama secara otomatis. Jadi, kecepatan dalam mengamankan bukti sangat krusial,” ujarnya.
Narasumber juga memaparkan teknik forensik untuk memulihkan data dari perangkat yang rusak. “Kami pernah menangani kasus bom Kuningan. Meskipun ponsel pelaku hancur, chip di dalamnya masih bisa dipindahkan ke perangkat sejenis untuk mengambil data,” ungkapnya.
Narasumber menegaskan bahwa kejahatan siber seringkali melibatkan organisasi dengan pembagian peran yang jelas, mulai dari penyedia alat, tim broadcasting, operator percakapan, hingga tim pencucian uang. “Korban mungkin hanya berinteraksi dengan satu orang, tetapi di balik layar ada lima hingga enam orang yang bekerja sama,” pungkasnya.
Untuk Mendapatkan Berita Terbaru Suara BSDK, Follow Channel WhatsApp: SUARABSDKMARI